
L'intégration de modèles d'intelligence artificielle et de services managés repose aujourd'hui sur les API Google Cloud. Qu'il s'agisse d'automatiser le traitement visuel ou d'orchestrer des agents génératifs complexes, ces interfaces programmatiques fournissent les fondations techniques indispensables aux architectures logicielles modernes.
Ce guide détaille pas à pas l'activation de ces services, la configuration d'une authentification robuste sans identifiants statiques et l'implémentation opérationnelle des requêtes applicatives, tout en maîtrisant les budgets d'exécution.
En bref : l'essentiel pour démarrer avec les API Google Cloud
Voici les étapes fondamentales pour initialiser, sécuriser et intégrer vos services d'intelligence artificielle.
- Configuration initiale : associer un compte de facturation actif au projet et installer les outils d'administration en ligne de commande.
- Sécurisation des identités : privilégier l'authentification dynamique sans clé statique grâce aux rôles granulaires du gestionnaire d'accès.
- Déploiement applicatif : activer les bibliothèques clientes officielles pour router les requêtes vers les modèles multimodaux.
- Contrôle financier : instaurer des plafonds de quotas d'appels et des alertes automatisées pour encadrer la consommation de jetons.
Prérequis techniques pour exploiter les API Google Cloud
Le déploiement de services managés exige un socle d'infrastructure correctement initialisé. L'organisation doit disposer d'un compte sur la console d'administration et d'un projet dédié, servant de périmètre d'isolation pour les ressources logiques et les règles de gouvernance.
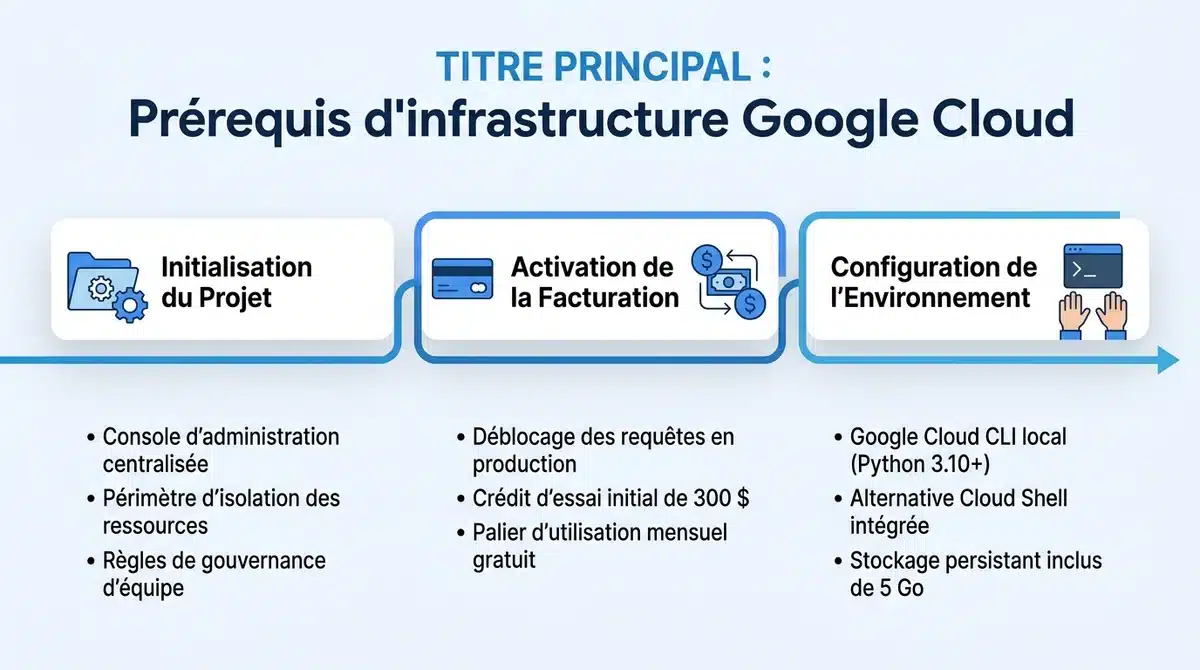
L'association d'un compte de facturation actif reste indispensable pour débloquer l'exécution des requêtes hors bac à sable, qu'il s'agisse d'alimenter des modèles génératifs ou d'interroger l'API Google Maps. D'après Google Cloud, l'activation initiale donne accès à un crédit d'essai de 300 $ ainsi qu'au palier permanent gratuit couvrant les usages de base.
L'environnement local nécessite enfin l'installation de la suite Google Cloud CLI, compatible avec les environnements d'exécution Python 3.10 à 3.15. À défaut d'installation sur votre poste de travail, le terminal Cloud Shell fournit un environnement préconfiguré incluant 5 Go de stockage persistant.
Activation des services et gestion sécurisée des accès
Le déploiement des interfaces managées requiert une passerelle logicielle ouverte et un contrôle rigoureux des identités numériques. Avant d'émettre le moindre appel distant, chaque brique doit être expressément autorisée au sein du périmètre d'exécution.
La sécurité repose sur une distinction stricte entre les usages : l'attribution d'une clé d'API Google restreinte répond aux besoins de suivi simples, tandis que les flux serveurs exigent des identités de service aux droits strictement délimités.
Activer les API dans la console et en ligne de commande
L'ouverture d'un service s'opère graphiquement depuis la console ou par script automatisé. Les comptes habilités doivent obligatoirement détenir la permission serviceusage.services.enable sur le projet cible pour autoriser ces opérations.
- Ouvrez le menu de navigation dans la console puis sélectionnez API et services, suivi de Bibliothèque.
- Recherchez le point de terminaison souhaité dans le catalogue, puis validez en cliquant sur le bouton d'activation.
- Pour automatiser le déploiement sur plusieurs environnements, privilégiez l'outil en ligne de commande.
L'activation directe en terminal nécessite la suite Google Cloud CLI (version 587.0.0 recommandée). La commande suivante autorise simultanément l'infrastructure d'intelligence artificielle et l'analyse visuelle pour chaque API Google Cloud requise :
# Activation des points de terminaison Vertex AI et Cloud Vision
gcloud services enable aiplatform.googleapis.com vision.googleapis.com \
    --project="VOTRE_ID_PROJET"
L'exécution de cette directive interroge l'API Service Usage et initialise les quotas rattachés au projet sans nécessiter d'intervention manuelle supplémentaire.
Configurer les comptes de service et appliquer les rôles IAM
La distinction entre identifiants applicatifs et clés d'accès conditionne l'intégrité de vos charges de travail. Alors qu'une simple clé restreinte sert uniquement à identifier un projet pour le suivi des quotas côté client, un compte de service incarne une véritable identité technique sécurisée pour les serveurs et les traitements automatisés.
- Créez un compte de service dédié en lui associant un rôle prédéfini conforme au principe du moindre privilège, tel que le rôle d'utilisateur Vertex AI ou les étendues nécessaires pour piloter l'API Gmail.
- Générez les accès applicatifs par défaut ou téléchargez temporairement un fichier de clé au format JSON dans un coffre-fort sécurisé pour vos tests hors production.
- Configurez la variable d'environnement pour charger ces accréditations de manière automatique lors des appels SDK.
# Création du compte de service et attribution du rôle minimal
gcloud iam service-accounts create sa-ia-backend \
    --description="Compte de service applicatif" \
    --display-name="sa-ia-backend"

# Définition de la variable locale pour initialiser les ADC
export GOOGLE_APPLICATION_CREDENTIALS="/chemin/securise/cle-compte-service.json"
L'utilisation de cette variable permet aux bibliothèques clientes d'authentifier les requêtes sans intégrer d'identifiants en clair au code source. Pour sécuriser vos pipelines d'intégration continue, substituez cette méthode par des jetons éphémères échangés via Workload Identity Federation.
Intégration technique dans vos applications : exemples pratiques
L'exploitation opérationnelle des services managés repose sur des méthodes d'appel adaptées aux besoins de chaque architecture logicielle. Qu'il s'agisse de requêtes HTTP directes ou de bibliothèques clientes dédiées, chaque approche répond à des impératifs précis de performance et de maintenabilité du code source.
À l'image des quotas permettant d'utiliser l'API Google Maps gratuitement lors de phases d'expérimentation, les interfaces d'intelligence artificielle proposent des modalités d'accès flexibles. Les sections suivantes détaillent la mise en œuvre concrète via le SDK Python et les appels REST standardisés.
Consommer l'API Gemini sur Vertex AI avec le SDK Python
Le SDK officiel simplifie les échanges avec les modèles génératifs sans nécessiter l'écriture manuelle des en-têtes HTTP. Après avoir validé les paramètres de votre projet depuis l'espace gratuit de la Google Cloud Console, l'environnement applicatif s'initialise via l'installation de la bibliothèque cliente standard.
pip install google-cloud-aiplatformPour réduire la latence perçue par l'utilisateur, l'activation du flux continu s'appuie sur le protocole Server-Sent Events lors de l'appel aux points de terminaison. Cette méthode permet de traiter les fragments de réponse dès leur génération par le moteur d'inférence.
import vertexai
from vertexai.generative_models import GenerativeModel
from google.api_core.exceptions import GoogleAPIError

vertexai.init(project="mon-projet-id", location="europe-west9")

try:
    model = GenerativeModel("gemini-1.5-flash")
    # Streaming continu des fragments textuels
    responses = model.generate_content("Résume ce journal d'audit.", stream=True)
    for chunk in responses:
        print(chunk.text, end="", flush=True)
except GoogleAPIError as error:
    print(f"Échec de l'appel Vertex AI : {error.message}")
L'interception des exceptions via la classe GoogleAPIError isole précisément les dépassements de quota et les erreurs réseau temporaires. Ce découpage garantit une restitution fluide du texte tout en préservant l'intégrité de la boucle d'exécution.
Exécuter des requêtes REST vers Cloud Vision API avec cURL
L'envoi direct de requêtes HTTP permet d'interroger les points de terminaison sans dépendre d'un SDK applicatif spécifique. L'appel nécessite d'abord l'obtention d'un jeton d'accès temporaire à durée de vie courte généré via l'environnement de commande authentifié.
ACCESS_TOKEN=$(gcloud auth print-access-token)Le corps JSON structure la demande en spécifiant les fonctionnalités d'analyse visuelle souhaitées, telles que la détection optique de caractères (OCR) ou la labellisation d'objets. Le fichier source peut être transmis sous la forme d'une chaîne encodée en base64 ou via un URI Cloud Storage public ou sécurisé.
curl -X POST \
  -H "Authorization: Bearer $ACCESS_TOKEN" \
  -H "Content-Type: application/json; charset=utf-8" \
  -d '{
    "requests": [
      {
        "image": {
          "source": { "imageUri": "gs://mon-bucket-demo/facture-modele.png" }
        },
        "features": [
          { "type": "TEXT_DETECTION", "maxResults": 5 }
        ]
      }
    ]
  }' \
  "https://vision.googleapis.com/v1/images:annotate"
L'interface renvoie un objet JSON contenant le champ textAnnotations, où la première entrée synthétise l'intégralité du texte extrait de l'image. Les sous-éléments délimitent ensuite les coordonnées géométriques de chaque mot détecté pour faciliter leur traitement par vos scripts d'automatisation.
Connecter les API aux agents autonomes et sécuriser les échanges
L'intégration de modèles décisionnels au sein de flux automatisés transforme la manière dont les systèmes logiciels interagissent avec les interfaces cloud. Les flux agentiques requièrent désormais une orchestration outillée rigoureuse et une gestion stricte des autorisations pour exécuter des tâches complexes sans supervision humaine constante.
Cette délégation opérationnelle impose de normaliser la communication vers les services externes tout en garantissant un cloisonnement réseau étanche. Les sections suivantes abordent les mécanismes de standardisation technique et les dispositifs de passerelle dédiés à la gouvernance de ces flux.
Exposer des points de terminaison avec le Model Context Protocol
La standardisation des échanges entre modèles d'intelligence artificielle et systèmes back-end s'appuie désormais sur le standard ouvert Model Context Protocol (MCP). Ce protocole unifié élimine le besoin d'écrire des wrappers REST sur mesure en structurant la découverte des ressources et le formatage des charges utiles pour chaque agent.
Dans cette architecture, les fonctions déployées sur Cloud Run ou les services internes deviennent des composants directement exécutables via des appels d'outils automatisés. L'orchestration s'appuie sur le kit Agent Development Kit pour exposer des schémas déclaratifs stricts, permettant aux modèles de sélectionner dynamiquement la fonction appropriée selon l'intention analysée.
Pour les équipes logicielles qui conçoivent ces flux à l'aide d'un ensemble d'outils IA pour coder, cette spécification offre une interopérabilité modulaire immédiate. Les agents accèdent ainsi aux services d'entreprise sans multiplier les connecteurs propriétaires, tout en maintenant une validation stricte des paramètres d'entrée.
Renforcer la gouvernance applicative avec Apigee AI Gateway
Le déploiement d'agents autonomes impose un contrôle strict des flux en transit vers les modèles de fondation. La passerelle Apigee AI Gateway agit comme un point de contrôle centralisé, intégrant la suite Model Armor pour inspecter chaque invite entrante avant son exécution.
Ce mécanisme analyse en temps réel les charges utiles afin de neutraliser les attaques par injection de prompt et l'exécution de code malveillant. Les filtres automatisés bloquent également l'exfiltration involontaire de données sensibles, garantissant la conformité des échanges sans modifier le code source des microservices connectés.
Sur le plan réseau, la passerelle applique obligatoirement un chiffrement TLS 1.2 ou supérieur pour sécuriser le transport des jetons et des données d'inférence. Les métriques de trafic alimentent des tableaux de bord de surveillance continue, facilitant la détection immédiate des requêtes suspectes et des anomalies de volume.
Tarification, quotas et gestion des dépenses pour les API Google Cloud
La consommation des interfaces de programmation repose sur une facturation à l'usage, ventilée selon les volumes de données traitées, les requêtes unitaires ou le décompte des jetons d'inférence. L'évaluation initiale s'appuie sur le palier Always Free, tandis que la production exige un suivi rigoureux des paliers de consommation pour prévenir tout dérapage financier.
| Catégorie de service | Unité de facturation | Inclusions gratuites | Mécanisme de régulation |
|---|---|---|---|
| Modèles d'inférence (Vertex AI) | Volume de jetons (entrée et sortie) | — | Cloud Quotas API (0 $) |
| Vision AI | Nombre de requêtes HTTP | 1 000 unités par mois | Plafonnement des requêtes par minute |
| Passerelles et hébergement | Requêtes et bande passante | 2 millions d'appels (Cloud Run) | Limitation du dimensionnement d'instances |
Le pilotage budgétaire s'effectue via Google Cloud Billing, capable d'administrer jusqu'à 50 000 budgets configurables assortis de seuils d'alerte programmables. En raison d'un délai d'actualisation des données de facturation pouvant atteindre 24 heures, les notifications passives s'avèrent insuffisantes lors de pics de charge imprévus.
Une gouvernance FinOps performante impose l'implémentation d'un mécanisme de coupure automatisé. Ce dispositif relie les messages d'alerte Pub/Sub à un service Cloud Run, qui révoque instantanément les autorisations ou découple le compte de facturation en cas de franchissement d'un plafond critique.
Questions fréquentes sur les API Google Cloud
Qu'est-ce que les API Google ?
Ce sont des interfaces logicielles réseau qui permettent aux applications de dialoguer avec les services managés et l'infrastructure de calcul de l'éditeur. Elles fournissent des points de terminaison standardisés pour exploiter des capacités avancées telles que la vision par ordinateur, la transcription vocale ou l'inférence de grands modèles linguistiques.
Comment activer l'API Google ?
L'activation s'effectue depuis la bibliothèque de services de la console de gestion ou directement en ligne de commande à l'aide de l'outil gcloud. Il suffit d'exécuter l'instruction d'activation en ciblant le nom de domaine du service, sous réserve d'associer préalablement le projet concerné à un compte de facturation actif.
Quels sont les tarifs d'API Google ?
Les services reposent sur une facturation à l'usage calculée selon le volume de requêtes, le temps de calcul ou le nombre de jetons d'inférence traités. Par exemple, l'exécution de requêtes sur le modèle Gemini 3.1 Pro débute à 2,00 $ par million de jetons d'entrée jusqu'à 200 000 tokens, tout en garantissant l'absence de réentraînement sur vos données au sein de l'environnement d'entreprise.
Est-ce que Google Cloud est gratuit ?
La plateforme associe un crédit promotionnel de démarrage valable lors de la création d'un compte à un palier d'utilisation permanent sans frais. Cet environnement permet d'exécuter gratuitement des volumes définis de requêtes chaque mois, comme soixante minutes de traitement audio avec Speech-to-Text ou des flux limités d'analyse d'images.
Recommandations pour pérenniser vos intégrations cloud
La robustesse d'une architecture distribuée repose sur la séparation granulaire des privilèges, l'usage d'identifiants éphémères et l'isolation réseau des points de terminaison. L'implémentation de mécanismes de réessai exponentiel garantit une tolérance optimale face aux fluctuations de charge et aux indisponibilités transitoires.
Assurez une veille technique continue sur les calendriers de dépréciation des interfaces logicielles et des bibliothèques clientes afin de planifier les migrations sans interruption de service. Le suivi régulier des métriques d'usage permet également d'ajuster proactivement les plafonds d'allocation avant d'atteindre les limites de débit imposées aux environnements de production.


